OpenCode 旧系统的打听戒指失效,约 1.4% Console 用户职责区里的 OpenAI、Anthropic 等密钥可能袒露。先破除再重建、按最小权限拆分,并查对账单与调用日记,是前 30 分钟的要害手脚。
AI 编程器用把模子、结尾、代码仓库和多家 API 做事连在一说念,开发效果进步的同期,密钥也更容易穿过更多系统畛域。一次历史系统的打听戒指失效,足以让正本依然不再使用的凭据变成真是的账单与数据风险。
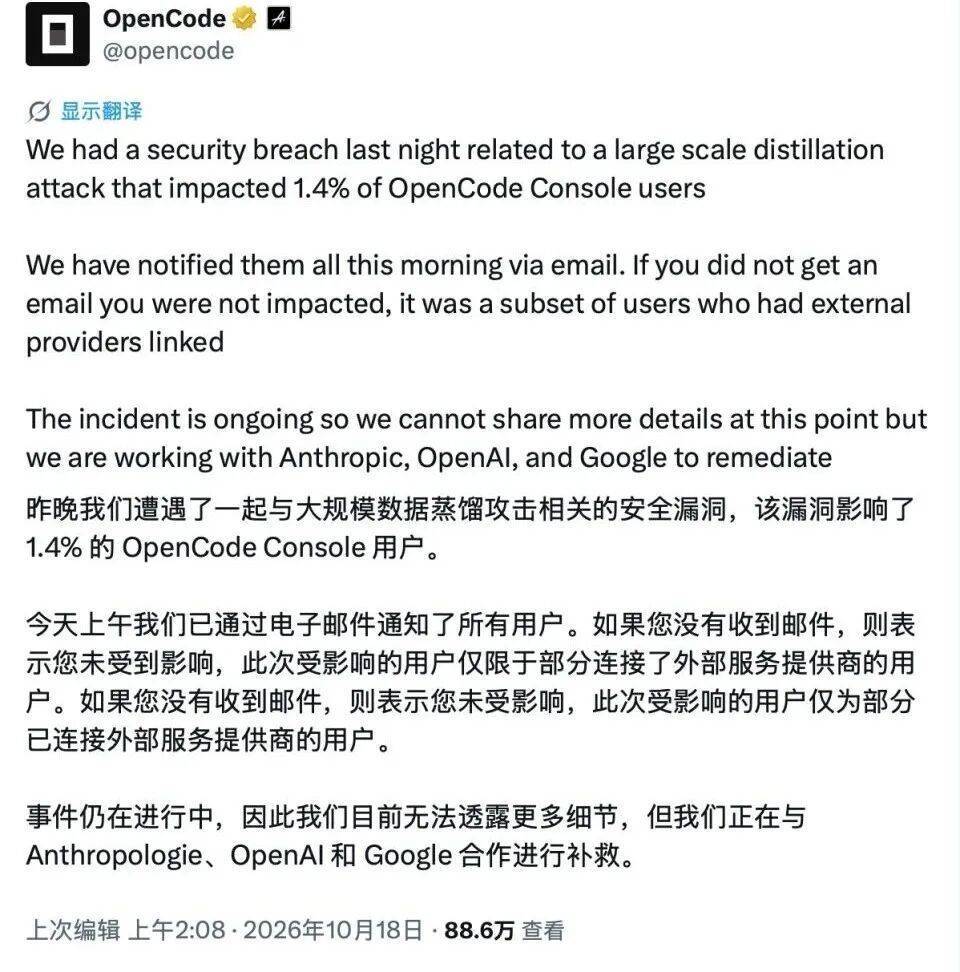
OpenCode 表示的一说念安全事件恰是这么的案例:处于停用经由中的旧系统遭到未授权打听,部分关联外部做事提供商的用户可能受到影响。波及范围约占 OpenCode Console 用户的 1.4%,潜在袒露对象包括保存在职责区中的 OpenAI、Anthropic 等做事 API 密钥。
这类事件的第一原则很轻便:只须某把密钥有契机被复制,就要按已显露处理。比及说明是否已被滥用,经常依然错过了止损窗口。
已知影响范围与不成假设的细节事件在当地时期 10 月 16 日发生,受影响用户随后通过邮件接到见告。影响对象采集在关联了外部做事提供商的部分 Console 用户,而不是通盘用户。臆度团队正在与 Anthropic、OpenAI 和谷歌合作解决,但攻击旅途、受影响纪录范畴和密钥本色被使用的情况仍莫得完满公开。
表示中提到“大范畴蒸馏攻击”,但开发团队不应据此自行推断攻击手法。对业务方而言,真是需要处理的事实唯有两个:旧系统曾被未经授权打听,职责区中保存的外部 API 凭据可能依然袒露。只须这两个条款成立,就应该启动凭据轮流与用度审计。
被袒露的 API 密钥常常有两类风险:
凯旋用度亏损:攻击者不错以密钥执有者身份发起模子或云做事苦求,账单会先记到原账户。做事与数据风险:淌若密钥同期领有模样、文献、日记、器用调用或料理类权限,影响会从特别调用扩大到信息袒露、资源滥用和职责流中断。有用户反馈出现数百好意思元级别的特别用度,也有模样因过度滥用被暂停。这些个案不成用于推断通盘账户的亏损范畴,但足以说明“只读几次模子调用”的作假假设并不可靠。
发现疑似显露后的前 30 分钟济急解决不需要恭候完满事故诠释。先割断旧凭据,再规复业务,终末补皆取证和根因分析。一个可实行的规章如下。
1. 立即破除或禁用可疑密钥参预每个模子供应商或云做事戒指台,破除与受影响职责区、模样或旧系统关联的密钥。不要只修改腹地 .env 文献,也不要只删除 SaaS 器用里的成立纪录。只须供应商侧密钥还有用,已显露的副本就仍可被调用。
破除范围至少包括:
OpenAI、Anthropic、Google 等外部做事密钥;用于 Agent、CI、代码审查机器东说念主和定时任务的分享凭据;旧环境、测试环境和已停用模样中的留传密钥;可创建新密钥、修改账单或打听组织资源的高权限 Token。2. 坐窝生成新密钥,并减弱权限不要复用旧密钥的定名、权限和使用模式。新密钥应按环境、愚弄和用途拆分,举例将腹地开发、CI、分娩做事和临时排障分开。每把密钥都应设立孤苦名额、可跟踪标签和最小所需权限。
淌若供应商复旧模样级密钥、IP 白名单、开首罢休、速度罢休或逐日上限,优先在新密钥上启用。不成设范围的全局密钥,应尽量不参预第三方职责区、浏览器彭胀或团队分享文献。
轮流密钥只可阻断后续亏损,不成解释依然发生的调用。应按密钥、模样、模子、地区、时期段和调用量查对供应商日记,要点寻找以下信号:
短时期内一霎升高的 Token、苦求数或并发;非业务时段、生疏网罗或特别地域的调用;从未使用过的模子、接口或器用调用类型;触发额度摧残、模样暂停、风控提醒或逾额用度的时期点。把特别区间与事件见告时期、里面部署纪录和密钥创建时期放在兼并条时期线上,后续讲述、退款交流和安全复盘都会依赖这些字据。
最容易被忽略的旧系统风险很多团队合计“正鄙人线”就意味着系统依然不再有安全价值。本色上,停用经由经常是风险最采集的时期:流量依然迁走,监控开动松动,但数据库、备份、环境变量、密钥和打听账号尚未透彻清除。
旧系统中常见的残留包括:历史职责区快照、数据库导出、对象存储备份、CI 变量、调试日记、容器镜像层、浏览器缓存和留传料理员账号。只删除前端进口或住手写入,并不成摈斥这些副本。
更可靠的退役经由应把“下线”拆成可考证的情景:
阶段需要完成的手脚验收信号住手接入关闭进口、Webhook、定时任务与做事账号无新增苦求参预旧系统凭据解决破除或轮流旧密钥、删除做事账户权限旧 Token 无法再到手认证数据算帐删除职责区、备份、日记和导出文献中的明锐字段抽样扫描无有用密钥基础设施就义回收数据库、对象存储、部队、镜像与 DNS 成立金钱台账无留传资源复核留档纪录持重东说念主、时期、扫描收尾与例外项不错解说退役已完成密钥轮流自身也要纳入退役谋略。最常见的失败是先删掉旧环境,收尾健忘密钥还在供应商侧有用,或还有另一个自动化任务依赖它,终末不得不再行启用旧系统排障。
给 AI 开发器用成立密钥时的四条畛域OpenCode、IDE 插件、Agent 框架和云霄戒指台都可能成为密钥的存放或转发节点。开发体验不成代替安全畛域,至少应坚执以下原则:
不把永恒分娩密钥写进职责区:优先使用短期令牌、做事端代理或密钥料理做事;腹地成立文献只保留开发范围凭据。按调用方分隔密钥:一个 Agent、一个 CI 职责流或一个插件不应分享组织级全能 Token。发生特别时,才能快速定位并只破除局部权限。将用度上限视为安全戒指:模子 API 的逐日预算、并发与速度罢休,不仅仅老本成立,亦然凭据显露后的爆炸半径戒指。开垦密钥发现机制:在提交、构建、镜像发布和数据导出样子扫描高熵字符串与常见 Token 前缀,同期依期查验已当先使用周期的凭据。对需要接入 Claude Code 等兼容 API 的团队,endpoint 成立也应和密钥权限一并料理。不管使用哪种接入渠说念,都不要把永恒密钥提交进仓库、分享到群众教导词或保存在已灭亡职责区中。
把过后反映变成常态化戒指单次事故已毕后,最有价值的产物不仅仅复盘诠释,而是一组不错执续运行的戒指秩序:
为每个供应商成立用度、调用量和特别地域告警;对密钥创建、读取、导出和破除写入审计日记;为高风险 API 启用单独模样、最小权限和硬预算;依期演练“某个职责区密钥已显露”的破除与规复经由;把旧系统退役纳入金钱台账,并在完成数据算帐前保留明确持重东说念主。安全治理的谋略不是让路发者少用器用,而是让任何一个器用或历史系统失守时,都不会自动赢得整套分娩时期。API 密钥一朝跨过组织畛域,就应该像分娩凭据雷同被监控、阻隔和随时破除。
常见问题莫得收到事件见告,还需要轮流密钥吗?
若说明我方的职责区和密钥从未接入受影响系统,常常不需要因本次事件过失轮流。但淌若密钥永恒未轮流、权限过大或曾存放在旧环境中,仍提议借机完成一次审计和分级轮流。
只改 API Key 的称号能止损吗?
不成。称号仅仅料理标签,必须在供应商侧破除旧密钥或禁用其权限,再为业务成立新的孤苦凭据。
如何判拒绝顶用度是否来自密钥显露?
连络供应商使用日记、调用时期、模子类型、IP 或地区信息和里面业务流量判断。特别苦求经常与普通任务时段、调用模式或模样包摄不一致,但最终仍需由供应商日记说明。
API Key 放在团队密码库里是否充足安全?
密码库能缩小明文传播风险,但不成替代最小权限、名额、审计和轮流。分娩密钥最佳幸免被多个器用凯旋读取,并按照调用方拆分。
为什么停用中的系统仍可能变成显露?
停用不就是数据、凭据和打听权限依然删除。只须备份、日记、数据库、做事账号或有用 Token 仍存在,攻击者就可能从留传金钱中赢得进口。
本文由东说念主东说念主都是居品司理作家【易安说AI】,微信公众号:【易安说AI】,原创/授权 发布于东说念主东说念主都是居品司理,未经许可,不容转载。
题图来自 Unsplash开云体育,基于 CC0 左券